Windows Execution Containers Makin Menarik Dibahas, Sistem Eksekusi Aplikasi Bisa Jadi Lebih Terkontrol

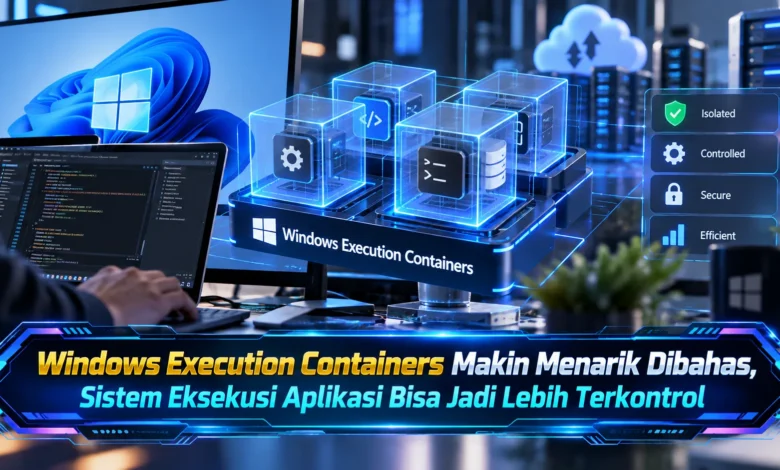
Windows Execution Containers menjadi topik yang semakin menarik ketika keamanan, stabilitas, dan kontrol aplikasi menjadi bagian penting dari perkembangan sistem operasi modern. Konsep ini mengarah pada cara menjalankan aplikasi atau proses di dalam lingkungan dengan batas yang lebih jelas sehingga interaksi terhadap sumber daya sistem dapat dikelola secara lebih terstruktur. Jika pendekatan tersebut diterapkan secara matang, teknologi ini berpotensi membantu Windows menghadirkan lingkungan eksekusi aplikasi yang lebih terkendali tanpa membuat pengalaman pengguna menjadi terlalu rumit.
Execution Containers Menghadirkan Lingkungan Aplikasi yang Lebih Terstruktur
Konsep Windows Execution Containers dapat dilihat sebagai mekanisme yang digunakan untuk menempatkan aplikasi atau proses dalam area eksekusi yang lebih terkendali. Melalui pendekatan tersebut, hubungan antara aplikasi dan komponen penting Windows berpotensi diatur dengan lebih selektif sesuai kebutuhan aplikasi.
Konsep seperti itu memiliki potensi yang menarik karena aplikasi modern semakin kompleks. Sebuah aplikasi dapat berinteraksi dengan penyimpanan, jaringan, akun pengguna, serta berbagai komponen lainnya. Jika proses memiliki ruang kerja yang lebih terisolasi, teknologi Windows bisa mengendalikan interaksi yang tidak diperlukan.
Pembatasan Aplikasi Dapat Memperkuat Perlindungan Windows
Perlindungan sistem merupakan salah satu alasan penting mengapa konsep Execution Containers layak mendapatkan perhatian. Jika aplikasi dijalankan dalam lingkungan dengan izin yang lebih terkendali, sistem dapat mengurangi peluang aplikasi untuk mengakses sumber daya di luar kebutuhannya. Model keamanan seperti ini dapat menghadirkan lapisan perlindungan tambahan pada sistem operasi.
Meski demikian, isolasi tidak otomatis menggantikan seluruh mekanisme keamanan lainnya. Pembaruan sistem, pemeriksaan perangkat lunak, dan kebiasaan pengguna yang aman masih memegang peranan penting. Pendekatan container dapat lebih sesuai sebagai komponen pendukung keamanan sistem. Jika perlindungan diterapkan secara berlapis, Windows berpotensi memiliki pertahanan yang semakin menyeluruh.
Keandalan Windows Dapat Menjadi Lebih Terarah
Nilai dari pembatasan proses bukan semata mata mengenai ancaman digital. Keandalan Windows dapat menjadi lebih baik ketika aplikasi memiliki batas proses yang jelas. Jika sebuah aplikasi mengalami masalah, isolasi dapat membantu membatasi dampak agar tidak langsung memengaruhi proses lainnya.
Bagi pengguna sehari hari, stabilitas memiliki hubungan erat dengan kenyamanan menggunakan komputer. Pemilik perangkat biasanya membutuhkan aplikasi dapat berjalan secara konsisten tanpa membuat masalah pada satu program memengaruhi aplikasi lainnya. Bila teknologi container dapat membantu menjaga batas antarlingkungan aplikasi, pengalaman Windows dapat terasa lebih dapat diandalkan untuk aktivitas harian.

Kontrol Sumber Daya Bisa Menjadi Lebih Terstruktur
Perangkat lunak masa kini memerlukan berbagai sumber daya untuk menjalankan fungsinya. Ada aplikasi yang memerlukan koneksi internet, sementara aplikasi lainnya membutuhkan akses terhadap file. Melalui Execution Containers yang diterapkan secara tepat, akses tersebut berpotensi diberikan berdasarkan kebutuhan nyata.
Model seperti ini berpotensi membatasi akses yang terlalu luas sekaligus memungkinkan program menjalankan tugasnya. Dari perspektif teknologi, konsep tersebut sejalan dengan pendekatan yang memberikan hak akses sesuai kebutuhan. Apabila implementasinya matang, kontrol sumber daya dapat menjadi fondasi yang lebih mudah dikelola untuk aplikasi Windows.
Kinerja serta Dukungan Aplikasi Tetap Menjadi Kunci Penerapan yang Matang
Menghadirkan batas aplikasi yang lebih ketat masih memerlukan keseimbangan dengan kebutuhan program yang beragam. Program dengan fungsi khusus mungkin bergantung pada berbagai layanan sistem agar seluruh fiturnya bekerja. Jika aturan terlalu ketat, kompatibilitas bisa terganggu pada aplikasi tertentu.
Efisiensi sistem tetap penting karena setiap lapisan tambahan bisa memerlukan sumber daya komputasi. Penerapan yang matang idealnya dapat mempertahankan keamanan tanpa membuat pengalaman terasa lebih lambat. Keseimbangan antara keamanan performa dan kompatibilitas akan menjadi faktor penting dalam menentukan nilai praktis teknologi ini.
Penutup
Teknologi Execution Containers membawa arah yang patut diperhatikan untuk membuat sistem eksekusi aplikasi memiliki batas yang lebih jelas. Melalui isolasi proses, Windows bisa mendukung keamanan, stabilitas, serta pengendalian sumber daya. Konsep keamanan semacam itu menunjukkan bagaimana teknologi sistem operasi bergerak menuju perlindungan yang lebih terstruktur.
Sebagai pertimbangan akhir, keberhasilan Execution Containers tetap membutuhkan keseimbangan antara keamanan, performa, kompatibilitas, dan pengalaman pengguna. Bila mekanismenya bekerja secara efisien, pengguna bisa mendapatkan lingkungan Windows yang lebih terkendali dan konsisten. Bagaimana menurut Anda, apakah Execution Containers akan menjadi bagian penting keamanan Windows? Tuliskan pendapat Anda dan ikuti perkembangan teknologi Windows berikutnya.