Windows Execution Containers Makin Menarik Dibahas, Sistem Eksekusi Aplikasi Bisa Jadi Lebih Terkontrol

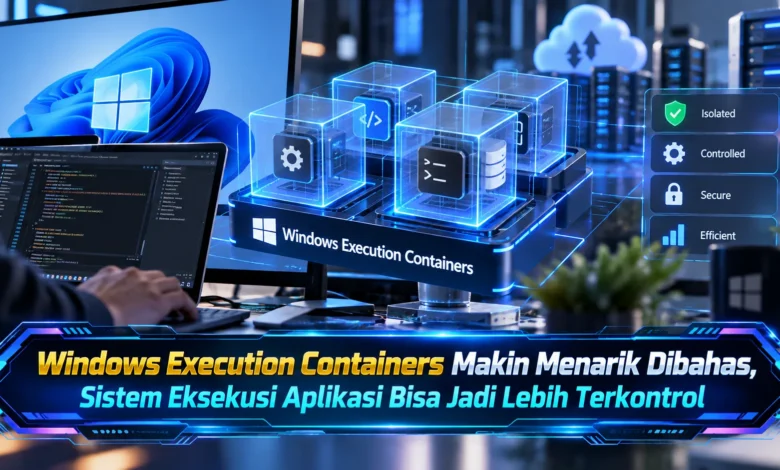
Windows Execution Containers menjadi topik yang semakin menarik ketika keamanan, stabilitas, dan kontrol aplikasi menjadi bagian penting dari perkembangan sistem operasi modern. Konsep ini mengarah pada cara menjalankan aplikasi atau proses di dalam lingkungan dengan batas yang lebih jelas sehingga interaksi terhadap sumber daya sistem dapat dikelola secara lebih terstruktur. Jika pendekatan tersebut diterapkan secara matang, teknologi ini berpotensi membantu Windows menghadirkan lingkungan eksekusi aplikasi yang lebih terkendali tanpa membuat pengalaman pengguna menjadi terlalu rumit.
Windows Execution Containers Membawa Lingkungan Aplikasi yang Lebih Terstruktur
Konsep Windows Execution Containers dapat dilihat sebagai mekanisme yang digunakan untuk menempatkan aplikasi atau proses dalam lingkungan yang lebih terisolasi. Melalui pendekatan tersebut, hubungan antara aplikasi dan bagian tertentu dari sistem operasi dapat dikelola dengan aturan yang semakin jelas sesuai izin yang tersedia.
Model semacam ini memiliki potensi yang menarik karena aplikasi modern memiliki kemampuan semakin luas. Sebuah aplikasi dapat berinteraksi dengan penyimpanan, jaringan, akun pengguna, serta berbagai komponen lainnya. Jika proses memiliki ruang kerja yang lebih terisolasi, teknologi Windows bisa mengendalikan interaksi yang tidak sesuai dengan fungsi utama program.
Lingkungan Eksekusi Terpisah Berpotensi Memperkuat Perlindungan Windows
Keamanan menjadi bagian utama mengapa konsep Execution Containers menarik untuk dikembangkan. Ketika sebuah proses beroperasi dalam lingkungan dengan izin yang lebih terkendali, sistem mungkin bisa mengurangi peluang aplikasi untuk berinteraksi dengan bagian sistem secara berlebihan. Pendekatan isolasi tersebut dapat menghadirkan lapisan perlindungan tambahan pada lingkungan Windows.
Namun, isolasi tidak otomatis menggantikan seluruh mekanisme keamanan lainnya. Pengelolaan izin, pemeriksaan perangkat lunak, dan kebiasaan pengguna yang aman tetap memainkan peranan utama. Execution Containers lebih tepat sebagai bagian dari keamanan berlapis. Jika perlindungan diterapkan secara berlapis, Windows bisa membangun pertahanan yang lebih kuat.
Pengelolaan Gangguan Berpotensi Menjadi Semakin Terkendali
Manfaat isolasi aplikasi tidak terbatas pada perlindungan data. Keandalan Windows dapat menjadi lebih baik ketika aplikasi memiliki batas proses yang jelas. Jika sebuah aplikasi mengalami masalah, isolasi bisa berperan dalam membatasi dampak agar tidak langsung memengaruhi proses lainnya.
Untuk pemilik komputer Windows, stabilitas memiliki hubungan erat dengan kenyamanan menggunakan komputer. Seseorang umumnya mengharapkan aplikasi dapat digunakan tanpa banyak gangguan tanpa membuat masalah pada satu program menyebabkan kendala yang lebih luas. Apabila mekanisme isolasi berhasil membantu menjaga pemisahan proses, pengalaman Windows dapat terasa lebih stabil dan konsisten.
Pembatasan Sistem Berpotensi Menjadi Lebih Sesuai Kebutuhan
Aplikasi modern membutuhkan berbagai sumber daya untuk memberikan kemampuan yang dibutuhkan pengguna. Sebagian membutuhkan akses jaringan, sementara aplikasi lainnya menggunakan sumber daya perangkat tertentu. Jika batas proses dapat dikelola secara terstruktur, akses tersebut dapat diatur berdasarkan fungsi aplikasi.
Pengelolaan semacam itu dapat membantu mengurangi akses yang terlalu luas sekaligus menjaga perangkat lunak tetap bekerja. Dalam perkembangan sistem operasi, konsep tersebut sejalan dengan pendekatan yang memberikan akses secukupnya untuk menjalankan tugas. Apabila implementasinya matang, kontrol sumber daya berpotensi berkembang sebagai fondasi yang lebih jelas untuk aplikasi Windows.
Kinerja serta Dukungan Aplikasi Tetap Menjadi Pertimbangan Penting
Menghadirkan batas aplikasi yang lebih ketat tetap membutuhkan keseimbangan dengan kompatibilitas perangkat lunak. Program dengan fungsi khusus mungkin membutuhkan akses lebih luas agar fungsinya berjalan secara optimal. Bila lingkungan dibuat terlalu terbatas, kompatibilitas dapat menjadi masalah pada program dengan kebutuhan khusus.
Kinerja perangkat tidak boleh diabaikan karena setiap lapisan tambahan berpotensi menggunakan sumber daya komputasi. Desain yang efisien idealnya mampu menjaga keamanan tanpa mengurangi respons perangkat secara signifikan. Keseimbangan antara keamanan performa dan kompatibilitas berpotensi menjadi faktor penting dalam menentukan nilai praktis teknologi ini.
Kesimpulan
Windows Execution Containers menawarkan arah yang patut diperhatikan untuk membuat sistem eksekusi aplikasi lebih terkendali. Melalui isolasi proses, Windows berpotensi meningkatkan keamanan, stabilitas, serta pengendalian sumber daya. Model seperti ini menunjukkan bagaimana teknologi sistem operasi terus berkembang.
Sebagai pertimbangan akhir, keberhasilan Execution Containers tetap membutuhkan keseimbangan antara keamanan, performa, kompatibilitas, dan kemudahan penggunaan. Jika diterapkan dengan matang, pengguna berpotensi memperoleh lingkungan Windows yang semakin terstruktur tanpa banyak kerumitan. Jika melihat arah perkembangan ini, apakah Execution Containers berpotensi menjadi fondasi eksekusi aplikasi modern? Tuliskan pendapat Anda dan simak perkembangan teknologi Windows berikutnya.