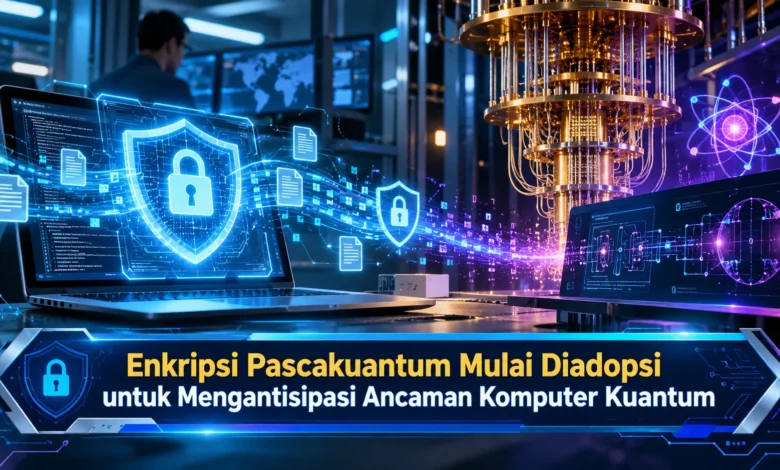
Keamanan informasi digital menghadapi tantangan baru seiring berkembangnya penelitian komputer kuantum. Sistem enkripsi yang selama ini melindungi komunikasi internet, transaksi keuangan, dan data perusahaan berpotensi menghadapi ancaman ketika komputer kuantum mampu menjalankan algoritma tertentu dalam skala besar. Untuk mengantisipasi risiko tersebut, teknologi kriptografi pascakuantum mulai diperkenalkan dan diterapkan dalam berbagai sistem keamanan. Pendekatan ini dirancang agar perlindungan data tetap kuat terhadap serangan komputer klasik maupun kuantum yang relevan. Namun, proses migrasinya tidak sederhana karena melibatkan perubahan algoritma, kompatibilitas perangkat, pengelolaan kunci, dan pengujian infrastruktur sebelum penerapan secara luas.
Mengapa Sistem Keamanan Data Membutuhkan Algoritma Tahan Kuantum
Kriptografi pascakuantum merupakan pendekatan perlindungan informasi yang dirancang menghadapi ancaman komputasi kuantum. Tidak seperti pemahaman yang sering muncul, algoritma pascakuantum dapat dioperasikan pada perangkat komputasi biasa. Sasaran pendekatan ini adalah mengurangi ketergantungan pada masalah matematika yang rentan terhadap algoritma kuantum tertentu. Ketika layanan internet beroperasi, mekanisme keamanan membantu menjaga kerahasiaan dan keaslian data. Walaupun sistem yang digunakan sekarang masih memiliki fungsi penting, organisasi perlu memperhitungkan masa penggunaan sistem. Dengan mempertimbangkan risiko jangka panjang, adopsi kriptografi pascakuantum mulai menjadi perhatian.
Sejumlah algoritma yang digunakan dalam komunikasi digital mengandalkan persoalan matematika tertentu. Contohnya, algoritma RSA menggunakan struktur matematika yang berkaitan dengan pemfaktoran. Di sisi lain, mengandalkan persoalan logaritma diskret. Mesin kuantum dengan kemampuan koreksi kesalahan memadai dapat mengancam keamanan sejumlah algoritma kunci publik. Walaupun ancaman tersebut penting, risiko teoretis belum berarti semua enkripsi telah berhasil dibobol. Berdasarkan perbedaan tersebut, migrasi perlu dilakukan berdasarkan penilaian risiko.
Ancaman Komputer Kuantum terhadap Sistem Enkripsi Konvensional
Tantangan yang mendorong pengembangan PQC adalah kemampuan algoritma kuantum tertentu melemahkan mekanisme asimetris. Dalam komunikasi internet, mekanisme asimetris dapat digunakan untuk membentuk kunci sesi. Setelah proses tersebut, enkripsi simetris biasanya digunakan untuk melindungi lalu lintas informasi. Perbedaan ini menjelaskan mengapa ancaman tidak berlaku identik pada semua algoritma. Serangan kuantum terhadap masalah matematika tertentu tidak secara langsung memiliki dampak yang sama pada seluruh enkripsi simetris. Oleh sebab itu, jenis algoritma harus diidentifikasi terlebih dahulu.
Skenario keamanan yang sering dibahas dikenal sebagai strategi penyimpanan komunikasi terenkripsi hingga teknologi pemecahannya tersedia. Dalam skenario tersebut, data yang belum dapat dibaca dapat dipertahankan untuk percobaan dekripsi berikutnya. Ketika teknologi kuantum mencapai kapasitas yang relevan, perlindungan pertukaran kunci lama dapat menjadi masalah. Namun demikian, prioritas migrasi harus disesuaikan dengan sensitivitas data. Sebagai contoh, informasi penelitian sensitif mungkin harus dilindungi selama bertahun-tahun. Oleh sebab itu, perlindungan komunikasi perlu dievaluasi sejak sekarang. Pendekatan tersebut mendukung kesinambungan keamanan data.
Mengapa Tidak Semua Algoritma Enkripsi Memiliki Risiko yang Sama
Algoritma enkripsi berbasis kunci bersama bekerja dengan pendekatan lain dari algoritma kunci publik tradisional. Pada enkripsi simetris, mekanisme perlindungan tidak didasarkan pada faktorisasi RSA. Metode pencarian kuantum Grover secara teoretis dapat memberikan percepatan kuadratik pada pencarian tertentu. Namun demikian, enkripsi simetris tidak otomatis menjadi tidak aman. Oleh sebab itu, pemilihan parameter algoritma perlu mengikuti rekomendasi yang berlaku. Di samping enkripsi simetris, algoritma hashing memiliki karakteristik keamanan tersendiri. Dengan memahami perbedaannya, strategi migrasi menjadi lebih terarah.
Peran Standardisasi dalam Penerapan Teknologi Enkripsi Tahan Kuantum
Proses penyusunan teknologi PQC memerlukan pemeriksaan oleh komunitas kriptografi. Institusi yang dikenal dalam proses standardisasi adalah National Institute of Standards and Technology atau NIST. Dalam standar yang telah dipublikasikan, NIST menetapkan standar ML-KEM bagi pembentukan rahasia bersama. Algoritma enkapsulasi kunci berbasis lattice tersebut berperan dalam perlindungan proses pertukaran material kunci. Namun demikian, keamanan tetap bergantung pada implementasi. Sebagai faktor penting lainnya, pengelolaan kunci dan autentikasi tetap diperlukan. Dengan demikian, organisasi dapat menggunakan acuan teknis yang lebih jelas.
Sebagai komponen kriptografi lainnya, autentikasi berbasis tanda tangan perlu disesuaikan. Sebagai bagian dari pengembangan PQC, ML-DSA digunakan untuk tanda tangan digital berbasis lattice. Di sisi lain, SLH-DSA menggunakan konstruksi kriptografi berbasis fungsi hash. Keberagaman metode kriptografi membantu mengurangi ketergantungan pada satu keluarga asumsi matematika. Meskipun tersedia pilihan mekanisme tahan kuantum, pemilihan harus mempertimbangkan kemampuan perangkat serta protokol. Sebagai contoh, karakteristik perangkat menentukan pilihan implementasi. Sebelum penerapan luas, pengujian interoperabilitas dan performa menjadi penting.
Tantangan Migrasi Enkripsi Pascakuantum pada Infrastruktur Digital
Peralihan dari algoritma kunci publik tradisional membutuhkan evaluasi terhadap banyak komponen infrastruktur. Pada organisasi besar, kriptografi digunakan pada server, aplikasi, perangkat jaringan, dan identitas digital. Sebagai langkah awal, organisasi harus memetakan algoritma yang sedang digunakan. Pemetaan teknologi ini memberikan gambaran sistem yang paling terdampak. Sebagai bagian dari perencanaan, kompatibilitas sistem lama perlu dievaluasi. Ketika sistem lama memiliki keterbatasan, migrasi mungkin membutuhkan penggantian komponen. Dengan perencanaan bertahap, organisasi memperoleh dasar keputusan yang lebih jelas.
Pendekatan yang relevan untuk menghadapi perubahan algoritma adalah kemampuan mengganti algoritma secara terencana. Melalui konsep tersebut, algoritma dapat diperbarui tanpa membangun ulang seluruh sistem. Di samping fleksibilitas algoritma, strategi tertentu memanfaatkan dua mekanisme kriptografi dalam satu proses. Manfaat rancangan gabungan tersebut adalah mendukung transisi sambil mempertahankan perlindungan dari komponen yang masih dipercaya. Meskipun strategi hybrid memiliki manfaat, pengujian kompatibilitas dan analisis keamanan tetap diperlukan. Di samping keamanan matematis, ukuran kunci dan pesan tertentu dapat meningkat. Karena itu, performa jaringan harus diukur pada kondisi nyata. Pendekatan tersebut mendukung migrasi yang lebih aman dan berkelanjutan.
Kesimpulan Masa Depan Enkripsi Pascakuantum dalam Keamanan Digital
Teknologi keamanan pascakuantum menjadi bagian penting dari persiapan menghadapi ancaman komputasi masa depan. Berkat pengembangan standar kriptografi baru, infrastruktur dapat mulai mengurangi ketergantungan pada mekanisme yang rentan terhadap serangan kuantum tertentu. Sementara itu, algoritma baru mendukung pengembangan autentikasi yang mempertimbangkan ancaman kuantum. Meskipun teknologi terus berkembang, migrasi membutuhkan pengujian serta pengelolaan risiko. Sebagai langkah strategis, penerapan perlu disesuaikan dengan sensitivitas data dan kesiapan sistem. Dengan memahami perkembangan teknologi tersebut, perlindungan informasi dapat diperkuat untuk menghadapi perubahan jangka panjang. Apa tanggapan Anda mengenai kesiapan sistem keamanan menghadapi komputer kuantum? Sampaikan pandangan Anda tentang tantangan penerapan PQC.