OpenShell Secure Runtime Bawa Konsep Runtime Terisolasi untuk Infrastruktur Komputasi Modern

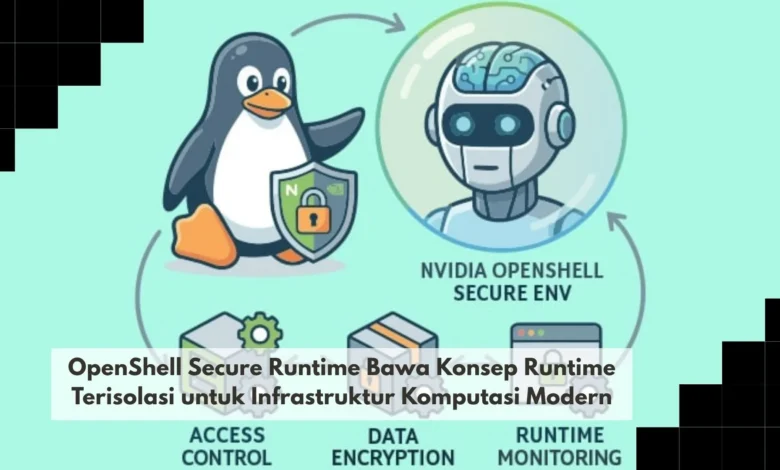
OpenShell Secure Runtime menghadirkan pendekatan menarik dalam pengelolaan eksekusi software ketika infrastruktur komputasi modern semakin kompleks dan terhubung. Aplikasi, layanan, serta berbagai workload kini dapat berinteraksi dengan banyak resource sekaligus, sehingga pemisahan lingkungan eksekusi menjadi bagian penting dalam strategi keamanan. Dalam perkembangan TEKNO, konsep runtime terisolasi dapat membantu membatasi ruang gerak aplikasi dan menciptakan lingkungan komputasi yang lebih terkontrol tanpa mengabaikan kebutuhan fleksibilitas pengembangan.
OpenShell Secure Runtime Membawa Pendekatan Isolasi yang Lebih Terstruktur
Konsep runtime terisolasi pada dasarnya berusaha memberikan batas yang lebih jelas antara sebuah workload dengan lingkungan sistem yang lebih luas. Pembatasan lingkungan membantu sistem mengontrol bagaimana aplikasi berinteraksi dengan komponen lain selama dijalankan. Konsep yang dibawa OpenShell Secure Runtime menekankan pentingnya lingkungan eksekusi terkontrol ketika software semakin terhubung dengan banyak resource.
Isolasi menjadi semakin relevan ketika satu infrastruktur digunakan untuk menjalankan berbagai aplikasi dengan fungsi dan tingkat kepercayaan yang berbeda. Pemberian resource secara berlebihan dapat membuat lingkungan menjadi lebih sulit dikontrol ketika terjadi perilaku yang tidak diharapkan. Dalam dunia TEKNO berbasis layanan, pemisahan lingkungan dapat menjadi salah satu lapisan untuk memperkuat pengelolaan aplikasi.
Kontrol Eksekusi Membantu Membatasi Akses terhadap Resource Sistem
Perlindungan lingkungan eksekusi perlu mempertimbangkan resource yang dapat digunakan oleh workload selama aplikasi berjalan. Prinsip least privilege dapat diterapkan dengan memberikan izin sesuai kebutuhan sehingga workload tidak mendapatkan akses berlebihan. Resource yang tidak diperlukan sebaiknya tidak tersedia secara bebas bagi workload agar ruang interaksi tetap terkendali.
Sistem modern membutuhkan kebijakan fleksibel karena setiap aplikasi dapat memerlukan tingkat akses dan resource yang tidak sama. Aturan dapat disesuaikan dengan peran masing masing layanan sehingga setiap workload memperoleh lingkungan yang relevan. Dalam ekosistem TEKNO keamanan modern, kontrol eksekusi dapat menjadi bagian penting dari strategi pertahanan berlapis.
Isolasi Workload Menambah Lapisan Perlindungan pada Infrastruktur
Pemisahan lingkungan dapat memberikan batas tambahan ketika suatu proses mengalami masalah selama eksekusi. Semakin luas kemampuan sebuah proses maka semakin banyak bagian lingkungan yang berpotensi terpengaruh ketika terjadi masalah. Dengan menerapkan batas runtime, interaksi aplikasi dapat diarahkan agar tetap berada dalam lingkungan yang telah ditentukan.
Isolasi bukan pengganti seluruh kontrol keamanan karena perlindungan sistem tetap membutuhkan beberapa lapisan. Sistem masih membutuhkan pengelolaan identitas, perlindungan data, update rutin, dan pemantauan aktivitas untuk menjaga keamanan secara menyeluruh. Dalam perkembangan TEKNO cyber security, runtime isolation dapat menjadi komponen penting ketika dipadukan dengan praktik keamanan lain secara konsisten.
OpenShell Secure Runtime Menjawab Kebutuhan Workload yang Semakin Dinamis
Arsitektur komputasi terdistribusi membuat workload tidak selalu berjalan pada satu lingkungan yang tetap sepanjang waktu. Perubahan workload membutuhkan kontrol yang dapat disesuaikan agar keamanan tetap konsisten ketika aplikasi berkembang. Konsep runtime terisolasi dapat membantu menyediakan lingkungan yang lebih konsisten dengan aturan eksekusi yang ditentukan berdasarkan kebutuhan workload.
Organisasi dapat menjalankan workload melalui beberapa jenis infrastruktur sehingga kebijakan keamanan perlu mempertimbangkan perbedaan lingkungan. Runtime isolation dapat menjadi salah satu bagian dari arsitektur yang membantu mempertahankan batas keamanan ketika aplikasi berpindah atau berkembang. Dalam dunia TEKNO komputasi modern, kemampuan menerapkan kontrol yang konsisten dapat membantu meningkatkan keamanan sekaligus menjaga fleksibilitas.
Runtime Modern Membutuhkan Kontrol Sekaligus Visibilitas yang Jelas
Pembatasan runtime menjadi lebih berguna ketika aktivitas workload dapat dipantau dan dianalisis secara jelas. Data observability membantu tim melihat perilaku workload sehingga perubahan atau anomali dapat diketahui dengan lebih cepat. Monitoring yang terstruktur memberikan konteks tambahan ketika tim perlu menemukan sumber gangguan pada workload.
Manajemen kebijakan menjadi penting karena kebutuhan aplikasi dapat berubah seiring pengembangan fitur dan pembaruan sistem. Evaluasi berkala membantu memastikan workload tidak mempertahankan hak akses yang tidak lagi relevan. Dalam perkembangan TEKNO observability, visibilitas yang baik membantu organisasi menerapkan runtime security secara lebih konsisten.
Kesimpulan OpenShell Secure Runtime Membawa Isolasi ke Infrastruktur Modern
Konsep OpenShell Secure Runtime menunjukkan bagaimana isolasi dapat digunakan untuk menciptakan lingkungan eksekusi yang lebih terkontrol. Pembatasan terhadap akses file, jaringan, proses, dan resource lain dapat membantu workload memperoleh kemampuan berdasarkan kebutuhan sebenarnya. Pemisahan runtime dapat memberikan nilai tambahan ketika berbagai aplikasi berjalan secara bersamaan dalam satu ekosistem.
Dalam perkembangan TEKNO, runtime isolation dapat menjadi bagian penting dari strategi keamanan berlapis bersama autentikasi, enkripsi, monitoring, patching, dan pengelolaan akses. Runtime terisolasi tidak membuat software otomatis bebas risiko tetapi dapat membantu mempersempit ruang interaksi aplikasi. Kombinasi isolasi, observability, dan manajemen kebijakan dapat membantu organisasi menjaga keamanan tanpa menghambat kebutuhan pengembangan. Silakan bagikan pengalaman mengenai keamanan workload dan terus ikuti pembahasan TEKNO untuk melihat perkembangan runtime security di masa mendatang.