Secure Autonomous Agent Runtime Dorong Generasi Baru AI Agent, Kontrol Identitas dan Tool Jadi Lebih Ketat

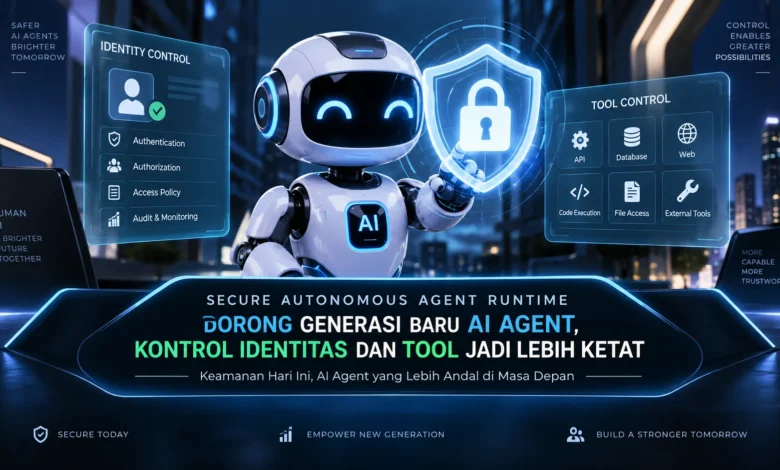
AI Agent pada 2026 bergerak menuju tingkat kemandirian yang semakin tinggi dengan kemampuan merencanakan tugas, menggunakan tool, mengakses data, hingga menjalankan serangkaian tindakan secara otomatis. Kemampuan tersebut juga membawa tantangan keamanan baru karena setiap agen membutuhkan identitas, hak akses, dan batas penggunaan tool yang jelas. Secure Autonomous Agent Runtime menjadi pendekatan penting dalam perkembangan TEKNOLOGI AI karena memungkinkan agen tetap produktif sekaligus bekerja dalam lingkungan yang terisolasi, terpantau, dan memiliki aturan akses yang lebih ketat.
Secure Runtime Membawa Standar Baru untuk AI Agent
Lingkungan runtime aman untuk AI Agent menjadi semakin penting ketika kemampuan agen bertambah luas. Ketika AI sebatas memberikan informasi, kontrol keamanan cenderung lebih sederhana. Situasinya berubah ketika agen dapat menggunakan layanan eksternal dan menjalankan tindakan secara otomatis.
Lingkungan eksekusi terkontrol dapat mengatur bagaimana setiap agen menjalankan pekerjaannya. Konsep semacam ini membuat otonomi tidak harus berarti kebebasan tanpa batas. Dalam perkembangan TEKNOLOGI agentic AI, runtime menjadi bagian utama untuk memastikan tindakan berlangsung sesuai aturan.
Setiap Agen Membutuhkan Identitas yang Jelas
Ketika banyak agen bekerja dalam satu lingkungan, identitas menjadi bagian utama untuk mengatur hak setiap agen. Masing masing sistem otonom dapat diberikan identitas dan kredensial berdasarkan pekerjaannya, sehingga hak akses tidak harus dibagikan secara luas.
Sistem yang bekerja sebagai pembaca data misalnya tidak harus mempunyai hak menulis ke sumber data. Sementara agen yang menangani proses berbeda, permission dapat diberikan berdasarkan ruang lingkup pekerjaan. Pengaturan berbasis identitas dapat memperkecil akses yang tidak diperlukan.
Least Privilege Membatasi Akses Sesuai Kebutuhan Agen
Pendekatan permission terbatas dapat membantu menjaga setiap AI Agent tetap pada ruang tugasnya. Alih alih memberikan seluruh tool sejak awal, runtime dapat memberikan hanya kemampuan yang benar benar diperlukan.
Apabila pekerjaan sebatas mengambil informasi, sistem dapat menahan permission yang tidak berkaitan dengan pekerjaan. Ketika agen ingin melakukan perubahan penting, runtime dapat memerlukan otorisasi tambahan. Dengan pendekatan tersebut, kesalahan atau tindakan tidak sesuai dapat dicegah sebelum memperoleh akses lebih luas.
Setiap Tool Perlu Memiliki Aturan Penggunaan yang Jelas
Integrasi tool membuat agen dapat melakukan tindakan langsung karena agen mampu menjalankan pekerjaan di luar proses reasoning. Browser, API, database, sistem file, dan layanan eksternal dapat membuat AI Agent semakin berguna, tetapi sekaligus memperbesar pentingnya kontrol keamanan.
Lingkungan eksekusi yang aman bisa mengatur layanan yang dapat diakses setiap agen. Lapisan keamanan tersebut bisa menerapkan aturan sebelum suatu tindakan dijalankan. Melalui pengaturan ini, memiliki akses ke sebuah tool tetap dapat disertai batas penggunaan tertentu, sehingga aktivitas AI menjadi lebih terarah.
Monitoring Membantu Menjaga Agen Tetap Sesuai Kebijakan
Kontrol yang kuat membutuhkan visibilitas agar administrator dapat memahami bagaimana AI menggunakan sumber daya. Runtime dapat mencatat identitas agen yang melakukan tindakan, beserta hasil atau status aktivitas tersebut.
Ketika sebuah tindakan melanggar pola yang diharapkan, catatan tersebut dapat memudahkan administrator menelusuri rangkaian kejadian. Engineer serta pengelola sistem kemudian dapat memperbaiki kebijakan akses yang terlalu longgar. Sistem audit yang jelas membuat TEKNOLOGI AI Agent dapat dikembangkan dengan pengawasan yang lebih baik.
Kesimpulan
Secure runtime membuka jalan bagi AI Agent yang lebih mandiri tetapi tetap terkontrol. Ketika agen memperoleh kemampuan menggunakan lebih banyak tool, kontrol identitas, permission, dan tool menjadi semakin penting. Identitas yang jelas, prinsip least privilege, kontrol tool, dan observability dapat membangun perlindungan berlapis.
Untuk developer yang mengikuti perkembangan TEKNOLOGI, perubahan ini menunjukkan pentingnya melihat keamanan sebagai bagian dari desain agentic AI. Generasi AI Agent berikutnya akan dinilai bukan hanya dari seberapa banyak tugas yang mampu diselesaikan, tetapi juga dari seberapa baik identitas dan aksesnya dikendalikan. Developer dapat terus mengamati evolusi kontrol identitas dan tool agar mengetahui bagaimana keamanan berkembang bersama otonomi AI.