Cara Mengamankan AI Agent Permissions untuk Mencegah Privilege Escalation pada Sistem Agentic AI

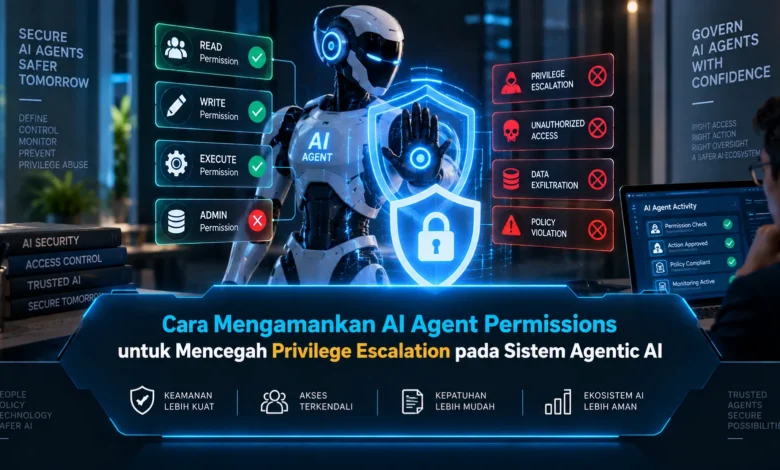
Sistem agentic AI memungkinkan AI agent menggunakan tool, membaca data, berinteraksi dengan API, dan menjalankan berbagai tindakan secara lebih mandiri. Kemampuan tersebut membawa manfaat besar bagi otomatisasi, tetapi permission yang tidak dikendalikan dengan baik dapat meningkatkan risiko privilege escalation. Karena itu, pengamanan AI Agent Permissions perlu menjadi bagian utama dari arsitektur TEKNOLOGI agar setiap agent hanya memiliki akses yang benar benar diperlukan untuk menjalankan tugasnya.
Batasi Permission Agent Sesuai Kebutuhan Tugas
Pendekatan hak minimum dapat menjadi dasar utama dalam menjaga permission sistem agentic AI. Permission sebaiknya ditentukan berdasarkan tugas aktual yang sedang dijalankan. Jika agent hanya membutuhkan kemampuan membaca data, permission write dan delete sebaiknya tetap ditutup.
Least privilege sebaiknya mencakup seluruh resource yang dapat digunakan oleh agent. Sistem dapat menentukan fungsi yang benar benar boleh dipanggil oleh agent. Dengan pembatasan yang rinci, TEKNOLOGI agentic AI dapat beroperasi dengan ruang tindakan yang lebih terukur.

Role Based Access Control Membuat Permission Lebih Terstruktur
RBAC membantu administrator menyusun hak akses sesuai peran yang dijalankan oleh AI. Agent layanan pelanggan dapat menggunakan role yang berbeda dari agent administratif. Dengan pemisahan tersebut, administrator dapat mengelola permission secara lebih konsisten.
Struktur peran sebaiknya membedakan akses biasa dengan akses administratif. Permission untuk membaca laporan tidak seharusnya otomatis memberikan kemampuan mengubah konfigurasi. Pembagian akses yang lebih rinci dapat mencegah satu role memiliki privilege terlalu besar.
Just in Time Access Mengurangi Privilege yang Terus Terbuka
Hak dengan tingkat risiko tinggi dapat disediakan hanya ketika benar benar diperlukan. Pendekatan just in time access memungkinkan privilege tertentu aktif dalam periode terbatas. Melalui strategi tersebut, agent tidak terus membawa privilege sensitif ke seluruh workflow.
Sistem juga dapat meminta validasi ulang ketika agent membutuhkan peningkatan permission. Sistem dapat memeriksa konteks operasi, jenis permission, dan tingkat risiko. Sesudah operasi yang disetujui selesai, permission dapat dicabut secara otomatis. Model akses dinamis ini membantu menjaga TEKNOLOGI agentic AI tetap memiliki batas kewenangan yang jelas.
Tool Control Mencegah Agent Mengakses Fungsi Berisiko
Keamanan agentic AI juga bergantung pada bagaimana akses terhadap tool dikendalikan. Tool yang sama dapat menawarkan fungsi sederhana hingga tindakan administratif. Karena itu, allowlist dapat digunakan untuk membatasi operasi yang tersedia.
Operasi sensitif dapat dipisahkan dari tool rutin yang digunakan sehari hari. Agent yang bertugas membuat ringkasan tidak membutuhkan fungsi penghapusan data. Melalui allowlist dan pembatasan fungsi, agent menjadi lebih sulit bergerak dari akses rendah menuju tindakan berprivilege tinggi.
Human Approval Melindungi Operasi dengan Privilege Tinggi
Runtime policy memungkinkan setiap permintaan akses dievaluasi tepat sebelum eksekusi. Runtime governance dapat mempertimbangkan kewenangan agent dan sensitivitas tindakan. Jika permintaan sesuai dengan policy, tool call dapat diproses.
Operasi sensitif dapat ditahan sampai pihak berwenang memberikan izin. Untuk tindakan dengan dampak besar persetujuan dapat dibuat berlapis. Peningkatan privilege, perubahan kebijakan, dan tindakan administratif dapat ditahan hingga proses persetujuan selesai. Pendekatan tersebut membantu mencegah agent meningkatkan kewenangan berdasarkan keputusannya sendiri.
Jejak Aktivitas Membuat Perubahan Permission Mudah Ditelusuri
Audit log perlu mencatat perubahan permission serta penggunaan privilege oleh setiap agent. Informasi seperti identitas agent, role, waktu, resource, tool, permission, hasil policy, serta status approval dapat direkam. Rekaman tersebut memberikan visibilitas terhadap perjalanan akses agent.
Observability membantu mendeteksi perilaku agent yang berbeda dari aktivitas normal. Jika AI sering mencoba menggunakan tool yang berada di luar scope, sistem dapat menghasilkan peringatan keamanan. Perpaduan pencatatan aktivitas, observability, serta peringatan dapat meningkatkan transparansi penggunaan permission.
Penutup
Pencegahan privilege escalation pada sistem agentic AI memerlukan strategi permission yang terstruktur dan berkelanjutan. Dengan menggabungkan hak minimum, role yang terstruktur, akses dinamis, pembatasan tool, validasi runtime, serta monitoring, AI agent dapat bekerja secara fleksibel tanpa membawa akses yang terlalu luas. Pada perkembangan TEKNOLOGI berbasis agent, kemampuan mengatur dan mengaudit akses dapat membantu membangun sistem yang lebih bertanggung jawab. Sampaikan pengalaman Anda dalam mengelola permission pada agentic AI agar pembahasan tentang AI Security semakin luas.