Secure Autonomous Agent Runtime Dorong Generasi Baru AI Agent, Kontrol Identitas dan Tool Jadi Lebih Ketat

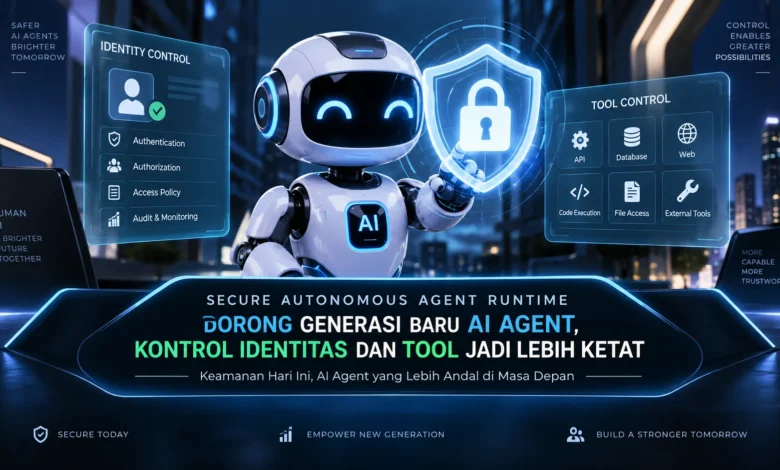
AI Agent pada 2026 bergerak menuju tingkat kemandirian yang semakin tinggi dengan kemampuan merencanakan tugas, menggunakan tool, mengakses data, hingga menjalankan serangkaian tindakan secara otomatis. Kemampuan tersebut juga membawa tantangan keamanan baru karena setiap agen membutuhkan identitas, hak akses, dan batas penggunaan tool yang jelas. Secure Autonomous Agent Runtime menjadi pendekatan penting dalam perkembangan TEKNOLOGI AI karena memungkinkan agen tetap produktif sekaligus bekerja dalam lingkungan yang terisolasi, terpantau, dan memiliki aturan akses yang lebih ketat.
Secure Runtime Membawa Standar Baru untuk AI Agent
Lingkungan runtime aman untuk AI Agent menjadi semakin penting ketika kemampuan agen bertambah luas. Jika agen hanya menghasilkan jawaban, ruang risiko dapat lebih mudah dibatasi. Kondisinya menjadi berbeda ketika agen dapat memanggil API, membaca file, dan menggunakan tool.
Runtime yang aman dapat menempatkan agen di dalam batas operasional yang jelas. Konsep semacam ini membuat kemandirian agen tetap dapat berjalan bersama pengendalian. Seiring kemajuan TEKNOLOGI kecerdasan buatan, runtime menjadi fondasi yang membantu menjaga proses eksekusi.
Identitas AI Agent Menjadi Dasar Pengaturan Hak Akses
Apabila sistem menggunakan sejumlah agen sekaligus, identitas menjadi bagian utama untuk mengatur hak setiap agen. Masing masing sistem otonom dapat diberikan identitas dan kredensial berdasarkan pekerjaannya, sehingga hak akses tidak harus dibagikan secara luas.
AI yang hanya menganalisis informasi misalnya tidak harus mempunyai hak menulis ke sumber data. Adapun sistem dengan tanggung jawab lainnya, permission dapat diberikan berdasarkan ruang lingkup pekerjaan. Pemisahan identitas seperti ini dapat membuat lingkungan multi agen lebih terorganisir.
Hak Minimum Menjaga AI Tetap dalam Ruang Kerjanya
Pendekatan permission terbatas dapat membantu menjaga setiap AI Agent tetap pada ruang tugasnya. Alih alih memberikan seluruh tool sejak awal, runtime dapat membuka tool berdasarkan kebutuhan pekerjaan.
Apabila pekerjaan sebatas mengambil informasi, sistem dapat menghindari pemberian hak untuk mengubah atau menghapus data. Pada operasi dengan dampak lebih besar, runtime dapat memerlukan otorisasi tambahan. Dengan pendekatan tersebut, kesalahan atau tindakan tidak sesuai dapat dicegah sebelum memperoleh akses lebih luas.
Setiap Tool Perlu Memiliki Aturan Penggunaan yang Jelas
Kemampuan menggunakan tool memperluas fungsi agen karena sistem dapat berinteraksi dengan lingkungan digital. Browser, API, database, sistem file, dan layanan eksternal dapat mempercepat penyelesaian pekerjaan kompleks, tetapi sekaligus memperbesar pentingnya kontrol keamanan.
Sistem pengendali agen mampu menentukan tool mana yang tersedia. Lapisan keamanan tersebut bisa menerapkan aturan sebelum suatu tindakan dijalankan. Berkat kontrol tersebut, memiliki akses ke sebuah tool tidak selalu berarti agen bebas menggunakannya untuk semua tindakan, sehingga aktivitas AI menjadi lebih terarah.
Audit dan Observability Membuat Tindakan Agen Bisa Ditelusuri
Keamanan runtime juga memerlukan pemantauan agar aktivitas agen dapat diketahui dengan jelas. Lapisan observability bisa mendokumentasikan identitas agen yang melakukan tindakan, beserta informasi yang relevan dengan proses eksekusi.
Jika muncul perilaku tidak biasa, catatan tersebut dapat memudahkan administrator menelusuri rangkaian kejadian. Administrator dan pengembang kemudian dapat memperbaiki kebijakan akses yang terlalu longgar. Pemantauan yang terstruktur membuat TEKNOLOGI AI Agent lebih mudah dikelola ketika skalanya meningkat.
Rangkuman Secure Autonomous Agent Runtime
Secure runtime membuka jalan bagi AI Agent yang lebih mandiri tetapi tetap terkontrol. Seiring AI mampu menjalankan semakin banyak tindakan, pengaturan akses serta identitas perlu dibuat lebih ketat. Pengaturan identitas, hak minimum, pembatasan tool, serta audit dapat membantu menjaga aktivitas agen tetap berada dalam kebijakan.
Untuk developer yang mengikuti perkembangan TEKNOLOGI, perubahan ini menunjukkan bahwa masa depan AI bukan hanya mengenai kecerdasan model. Sistem agentic yang semakin canggih akan dinilai bukan hanya dari seberapa banyak tugas yang mampu diselesaikan, tetapi juga dari seberapa baik identitas dan aksesnya dikendalikan. Pembaca dapat terus mempelajari arsitektur keamanan AI Agent agar mengetahui bagaimana keamanan berkembang bersama otonomi AI.